?
?
?
?
?
Anführungszeichen, Backslash, Leerzeichen oder Exoten wie ¿ fehlen mit Absicht, denn genau die verursachen in der Praxis den meisten Ärger.
?
direkt auf´s Handy holen
Am Rechner erzeugt, gebraucht wird es aber auf dem Smartphone? Blenden Sie einfach den QR-Code ein und halten die Handykamera davor. Das erspart nicht nur das Abtippen samt möglichem Vertipper-Risiko, sondern vor allem den unsauberen bzw. unsicheren Umweg über Messenger oder E-Mail. Denn dort haben Zugangsdaten bzw. Passwörter wirklich nichts verloren. Die Übertragung birgt extreme Sicherheitsrisiken!
Und so läuft der QR-Trasnfer ab: Kamera-App starten, auf den Code halten, „Text kopieren“ antippen – schon liegt das Passwort in der Zwischenablage des Handys und wartet auf´s Einfügen. Berechnet wird der sichere Passwort-Code wie schon erwähnt direkt hier im Browser. Ein fremder Server oder Dienst ist daran zu keiner Sekunde beteiligt. Aber Achtung: Im QR-Muster steckt Ihr Passwort im Klartext. Blenden Sie es also lieber nicht ein, während jemand über Ihre Schulter schaut oder speichern es gar als Bild ab ...
Für den Notfall sichern
Ein Passwort-Manager nimmt Ihnen viel Arbeit ab. Doch was, wenn das Gerät streikt oder Sie gerade an einem fremden Rechner sitzen? Für solche Fälle gibt es unser Notfallblatt zum Ausdrucken gedacht. Die Druckfunktion gibt das Passwort aus. Den zugehörigen Dienst (z. B. Netflix) und den Benutzernamen ergänzen Sie anschließend aus Sicherheitsgründen von Hand! Sie brauchen also diese zusätzlichen Daten zu keinem Zeitpunkt auf dieser Seite eingeben.
Tipp: Der Ausdruck gehört im Haushalt zu den wichtigen Papieren – also dorthin, wo auch Versicherungsunterlagen und Ausweiskopien liegen. Keinesfalls unter die Schreibtischunterlage! Die Textdatei verstehen wir dagegen als reine Zwischenstation: Ist der Eintrag im Passwort-Manager gelandet, darf sie wieder verschwinden. Papierkorb bitte gleich mit leeren!
Barrierefrei vorlesen statt abtippen
Manchmal muss ein Passwort durchs Telefon oder per Fernbedienung am Fernsehgerät eingegeben werden. Spätestens dann kommt die Frage auf: War das nun ein großes I oder doch ein kleines L? Die Buchstabier-Ansicht nimmt Ihnen das Rätselraten ab und übersetzt jedes einzelne Zeichen ins altbewährte Anton-Berta-Cäsar-Schema. Inklusive Groß- und Kleinschreibung sowie sämtliche Sonderzeichen!
Das Passwort ist derzeit verborgen. Schalten Sie es oben in der Karte auf „Anzeigen“, dann füllt sich diese Liste.
Hervorgehobene Kästchen kennzeichnen Großbuchstaben. Nebenbei steckt darin ein gutes Stück Barrierefreiheit: Screenreader geben die Ansicht sauber als „großes K wie Kaufmann“ aus, statt eine Buchstabensuppe herunterzuleiern. Und wer nicht mehr so gut sieht, muss bei ähnlichen Zeichen nicht länger raten. Beim Diktieren am Telefon spart die Liste ohnehin eine Reihe von Nachfragen.
Der Schnell-Check: Wie gut ist Ihr bisheriges Passwort?
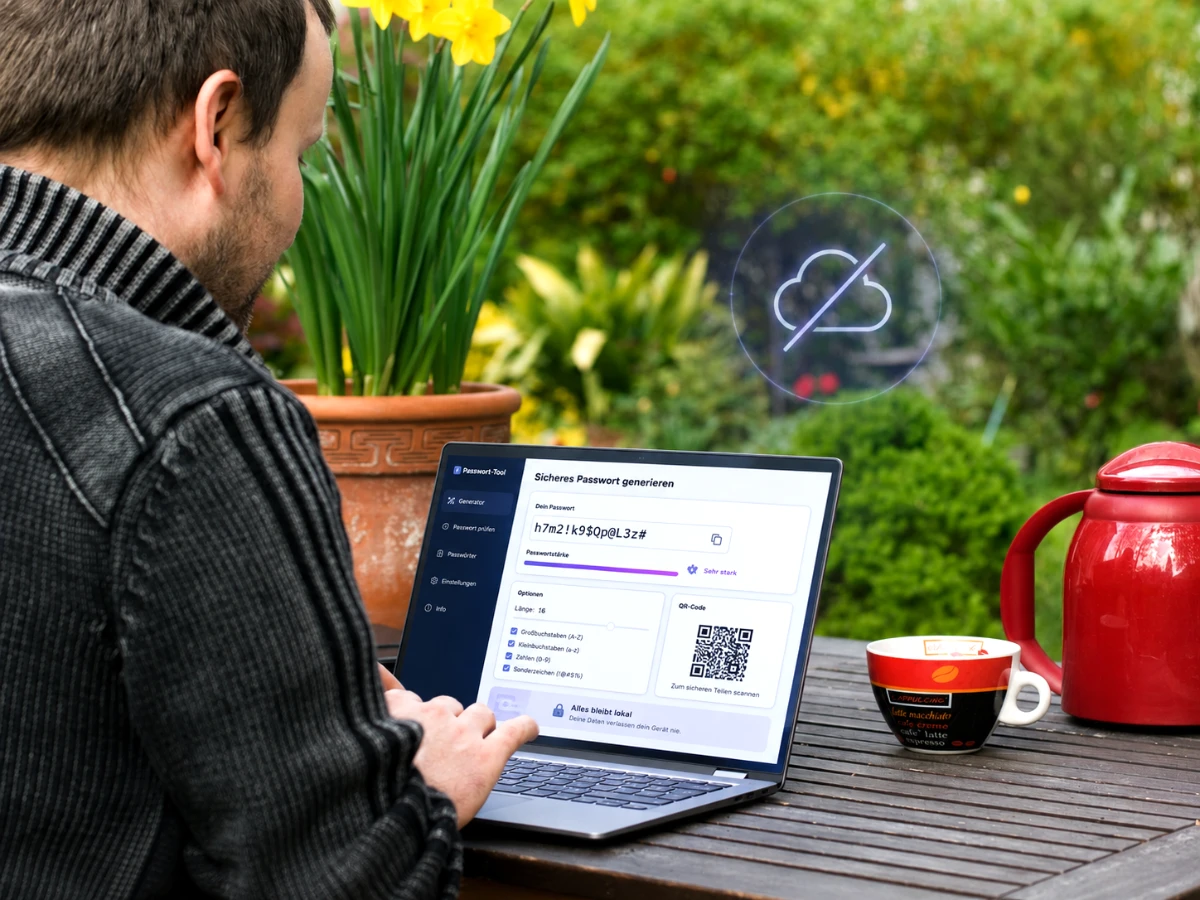
Seien wir ehrlich: Bei fast jedem schlummert irgendwo noch ein selbst ausgedachtes Passwort aus früheren Tagen. Nicht selten ist dieses dann sogar bei mehreren Diensten gleichzeitig im Einsatz. Ob es heutigen Sicherheits-Maßstäben noch standhält, sagt Ihnen dieser Check. Eintippen genügt, das Ergebnis erscheint sofort. Bewertet wird das Passwort ausschließlich auf Ihrem Gerät - gesendet oder gespeichert wird dabei nichts. Wer möchte, schaltet vorher in den Flugmodus bzw. trennt die Internetverbindung. Dann ist eine Übertragung technisch schlicht unmöglich.
Fairerweise sei erwähnt: Das Ergebnis ist eine Schätzung. Sie orientiert sich an dem, was Angreifer als Erstes durchprobieren. Also Ranglisten beliebter Passwörter, Wörterbuch-Bausteine, Tastaturmuster, Jahreszahlen, Wiederholungen und ähnliche Klassiker. Im Zweifel urteilt der Check daher lieber eine Stufe zu streng. Und falls Ihr Passwort durchfällt, hilft der Knopf ganz oben zur Generierung eines neuen und extrem sicheren Passworts in Sekunden weiter ...
Überall dasselbe Passwort – wo ist das Problem?
Das Problem sitzt nicht da, wo es die meisten Nutzer vermuten. Passwörter kommen nämlich selten bei Ihnen zu Hause abhanden. Recht oft aber bei Internetdiensten aller Art: Regelmäßig erbeuten Angreifer ganze Kundendatenbanken mitsamt E-Mail-Adressen und Passwörtern, die anschließend im Darknet herumgereicht werden. Selbst Branchenführer wie Apple oder Amazon sind davor nicht vollkommen gefeilt. Für das, was danach kommt, gibt es einen Fachbegriff – „Credential Stuffing“. Dahinter stecken Programme, die ein erbeutetes Paar aus Adresse und Passwort vollautomatisch bei hunderten weiteren Diensten durchtesten. Postfach, Shop, Streaming-Konto, Reiseportal ...
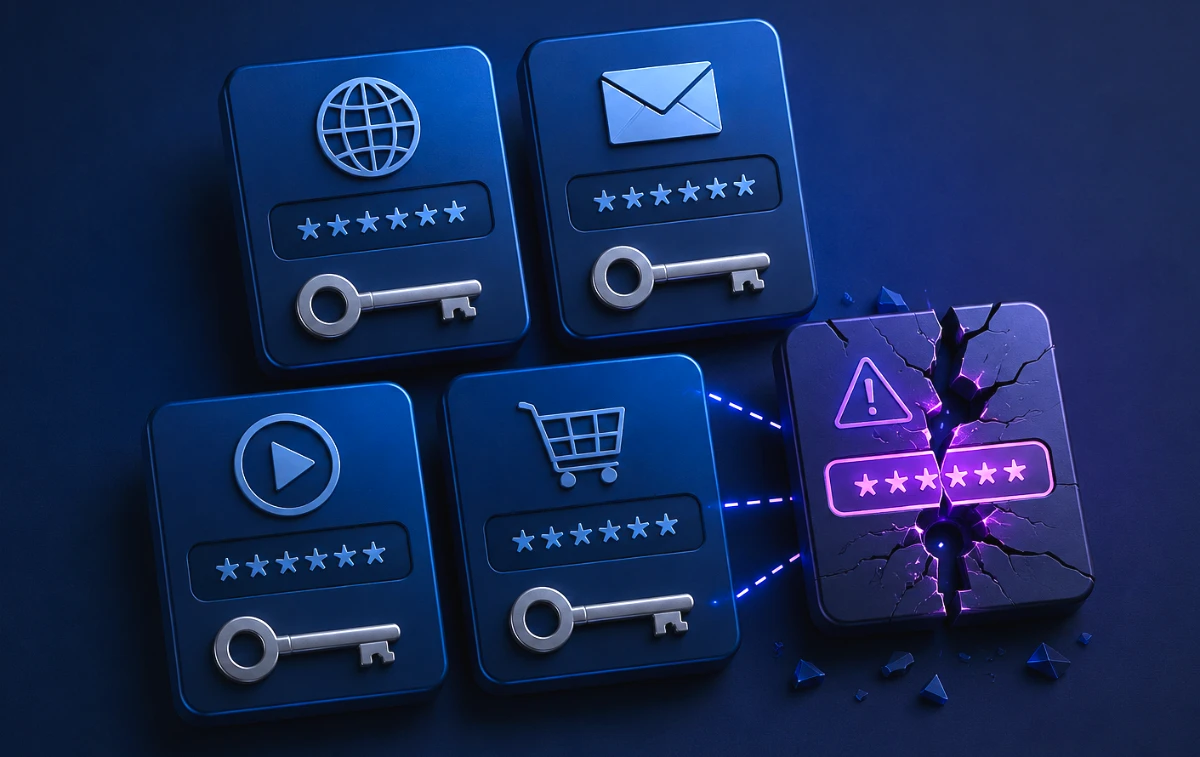
Wer also überall dasselbe Passwort nutzt, verliert im Ernstfall nicht ein Konto, sondern seine halbe digitale Existenz. Und das Bittere daran: Gegen diesen Ablauf hilft selbst das stärkste Passwort der Welt nichts. Das Einzige was hilft, ist eine ziemlich simple Regel:
- Jeder Dienst bekommt sein eigenes Passwort. Ein Datenleck bleibt damit auf genau ein Konto begrenzt – ärgerlich, aber eben kein Flächenbrand.
- Abwandlungen zählen nicht. „Sonne24-Amazon“ und „Sonne24-Ebay“ mögen unterschiedlich aussehen, doch solche Muster hat die Angreifer-Software längst im Repertoire und testet sie gleich mit.
- Fangen Sie oben an! Das E-Mail-Postfach ist der Generalschlüssel, denn darüber lassen sich fast alle übrigen Passwörter zurücksetzen (Stichwort "Passwort vergessen Funktion"). Danach folgen Online-Banking und der Passwort-Manager selbst.
Und keine Sorge, auswendig lernen muss das niemand. Genau dafür gibt es Passwort-Manager. Dazu gleich mehr!
Brauche ich wirklich einen Passwort-Manager?
Kurze Antwort: Ja, um diese Empfehlung kommen wir nicht herum! Überschlagen Sie einmal kurz, bei wie vielen Diensten Sie angemeldet sind. Also Amazon, Ebay, Whatsapp, X, Netflix, alle Banken und so weiter. Dreißig bis fünfzig Dienste sind heute keine Seltenheit mehr. Wer vorrangig digital lebt, dürfte sogar weit über 200 Dienste nutzen. Für jeden davon eine eigene Zufallsfolge im Kopf zu behalten, schafft niemand. Ein Passwort-Manager dagegen schon: Er verwahrt sämtliche Zugangsdaten verschlüsselt, trägt sie beim Anmelden selbst ein und hält sie auf Wunsch zwischen Rechner, Handy und Tablet synchron. Merken muss man sich nur noch genau ein Hauptpasswort (Masterpasswort).
- Zum Einstieg genügt völlig, was ohnehin schon da ist: die eingebaute Verwaltung von iPhone und iPad, von Android oder eben die in Chrome, Edge und Firefox. Perfekt ist das nicht, aber es schlägt wiederverwendete Passwörter und Notizzettel unter der Tastatur um Längen.
- Über Gerätegrenzen hinweg spielen eigenständige Programme ihre Stärken aus. Bewährt haben sich bspw. das quelloffene KeePass, das rein lokal speichert, oder Bitwarden mit Abgleich über alle Geräte hinweg.
- Das Hauptpasswort ist danach Ihr einziger Schlüssel – entsprechend kräftig sollte es ausfallen. Unser Wort-Passwort-Generator mit 8 Wörtern ist genau dafür gemacht: sehr stark und trotzdem zu behalten.
- Ein weiteres "Schloss" obendrauf schadet nie! Schalten Sie bei wichtigen Diensten/Konten zusätzlich die Zwei-Faktor-Authentisierung (2FA) ein. Selbst ein erbeutetes Passwort läuft dann ins Leere, weil der zweite Faktor fehlt.
In drei Schritten erledigt
Erzeugen lassen
Länge einstellen – mit 22 Zeichen liegen Sie goldrichtig – und auf den blauen Knopf klicken. Den Zufall dafür liefert Ihr eigenes Betriebssystem.
Beim Dienst eintragen
In den Konto-Einstellungen das bisherige Passwort ersetzen: Einfach hier kopieren, dort einfügen, bestätigen, fertig. Bietet der Browser-Passwort-Manager das Speichern an, sagen Sie ruhig ja.
Überall verfügbar machen
Der QR-Code bringt das Passwort ohne Tipperei aufs Handy, die Buchstabier-Ansicht hilft an Fernseher und Konsole. Fürs Hauptpasswort wartet zudem das Notfallblatt.
Häufige Fragen
Wie stark ist so ein Passwort denn nun tatsächlich?
Nehmen wir die Voreinstellung: 22 Zeichen aus dem vollen Zeichenvorrat ergeben rund 143 Bit. Was das in Jahren bedeutet, lässt sich kaum noch begreifen. Unterstellen wir einem Angreifer eine Billion Versuche pro Sekunde, käme er im Mittel auf über 1023 Jahre Rechenzeit. Das Universum existiert seit knapp 1,4 · 1010 Jahren – er wäre also viele Billionen Mal länger beschäftigt, als es überhaupt das Universium gibt.
Womit klar wäre: Über reines Raten kommt niemand mehr herein. Gefährlich wird es auf anderen Wegen – etwa durch ein Datenleck beim Anbieter oder Schadsoftware auf Ihrem Rechner. Deshalb braucht ein starkes Passwort zwei Begleiter, damit es sein Versprechen hält: Es muss für jeden Dienst ein eigenes sein, und wo immer möglich sollte die Zwei-Faktor-Authentisierung (z.B. über den Google Authenticator) dazukommen.
Woher nimmt die Seite ihren Zufall?
Aus Ihrem eigenen Gerät (PC, Laptop, Handy)! Zuständig ist die Web Crypto API des Browsers (crypto.getRandomValues), die den nötigen Zufall (Entropie) wiederum vom Betriebssystem "bezieht". Dort wird er aus physikalischen Quellen gewonnen, bspw. aus dem Rauschen der Hardware. Dieselbe Schnittstelle steckt auch hinter Banking-Apps und Passwort-Managern. Eine Sonderlösung ist unser Verfahren also keineswegs, sondern der Standard.
Ebenso wichtig ist die Rechnerei drumherum (also mathematische Verfahren), und die machen längst nicht alle Generatoren sauber. Bei uns besitzt jedes Zeichen des Vorrats exakt dieselbe Chance, gezogen zu werden. Der berüchtigte Modulo-Bias, durch den manche Zeichen häufiger auftauchen als andere, ist damit ausgeschlossen. Veraltete, vorhersagbare Funktionen wie Math.random() kommen hier grundsätzlich nicht zum Zug.
Landet mein Passwort irgendwo auf einem Server?
Nein, und zwar nicht aus Kulanz, sondern schon aus Bauart dieses Web-Tools heraus: Es gibt hier schlicht keine Stelle, an die etwas geschickt werden könnte. Das Passwort entsteht in Ihrem Browser, bleibt dort und wird auch im Browser selbst nirgends abgelegt. Schließen Sie den Tab, ist es weg.
Was tatsächlich läuft, verschweigen wir nicht: ein selbst entwickelter Besucherzähler auf Basis eigener Technik, der die Seitenaufrufe registriert. Standardmäßig arbeitet er ganz ohne Cookies; Statistik-Cookies setzt er ausschließlich, wenn Sie beim ersten Besuch ausdrücklich zustimmen (nachzulesen in der Datenschutzerklärung). Mit Ihren Eingaben hat er ohnehin nichts zu schaffen, denn zu sehen bekommt er diese nie. Und das Beste: Sie müssen uns kein Wort davon glauben. Trennen Sie die Internetverbindung – die Passwort-Erzeugung läuft dennoch munter weiter!
Zeichen oder Wörter – wozu würden Sie raten?
Die Frage lässt sich nicht pauschal beantworten, denn sicher sind beide Varianten. Es kommt eher darauf an, wer das Passwort später eintippen muss. Übernimmt das der Passwort-Manager, greifen Sie zum Zeichen-Passwort: Es holt aus jeder einzelnen Stelle die maximale Stärke heraus. Und wie sperrig es aussieht, ist der Software herzlich egal. Müssen dagegen Sie selbst ran – merken, vorlesen, abtippen –, ist das Wort-Passwort (Phrase) die deutlich angenehmere Wahl. Klassischer Fall dafür: das Hauptpasswort des Managers.
Ein Missverständnis wollen wir gleich ausräumen. Weil Wort-Passwörter lesbar aussehen, wirken sie auf viele schwächer – das Gegenteil ist der Fall. Jedes Wort zieht ein Zufallsgenerator unabhängig aus 1.390 geprüften Begriffen. Bei 8 Wörtern kommen so rund 14 Quadrillionen Möglichkeiten zusammen, also eine 14 mit 24 Nullen. Selbst ausgedachte Wortfolgen der Marke „SusiMausi2024“ bewegen sich dagegen in einer völlig anderen Liga – und zwar weit, weit unten.
Welche Länge ist heute angemessen?
Mehr, als die meisten denken. Länge sticht jede Komplexitätsregel aus, weil jede weitere Stelle die Zahl der Möglichkeiten vervielfacht – ein Effekt, gegen den ein zusätzliches Ausrufezeichen im Passwort kläglich verliert. Unsere Faustregel: Alles unter 12 Zeichen gehört heute ersetzt. Ab 16 Zeichen wird der Key langsam solide. Wer ohnehin den Manager verwendet, nimmt am besten gleich 20 oder mehr um auch für die nächsten Jahre gut gerüstet zu sein. Mehraufwand entsteht dabei ja keiner.
Warum so großzügig? Weil der entscheidende Faktor außerhalb Ihrer Kontrolle liegt. Wie schnell ein erbeutetes Passwort fällt, hängt davon ab, wie sorgfältig der Anbieter es abgelegt hat. Also ob mit modernen Verschlüsselungs-Verfahren oder mit einer Methode von vorgestern. Von außen erkennen können Sie das nicht. Genügend Länge ist daher genau die Reserve, die auch beim schlampigsten Dienst Ihnen noch einen Sicherheitspuffer verschafft.
Sollte man Passwörter regelmäßig wechseln?
Diese Regel hat sich überlebt, und das ist keine private Meinung: Selbst das BSI hat den Rat zum turnusmäßigen Wechsel inzwischen aus seinen Empfehlungen gestrichen. Der Grund ist einfach menschliche Gewohnheit. Wer alle drei Monate zum Neuerfinden "gezwungen" wird, denkt sich tendenziell kein starkes Passwort mehr aus, sondern zählt hoch: Aus „Sommer2024“ wird „Herbst2024“, aus „Passwort1“ eben „Passwort2“. Unterm Strich sinkt die Sicherheit dadurch sogar.
Was zählt ist folgendes: Sofort handeln, sobald es einen Anlass gibt. Ein gemeldetes Datenleck bei einem Anbieter den Sie nutzen etwa oder eine Warnmail über eine fremde Anmeldung. Auch der Verdacht, dass jemand über die Schulter geschaut hat zählt. Ansonsten darf ein starkes und einmalig verwendetes Passwort ruhig jahrelang seinen Dienst tun.
Läuft die Seite auch ohne Internet? Und was ist mit der App?
Sie läuft – das ist ausdrücklich so gebaut! Beim ersten Aufruf hinterlegt Ihr Browser eine Kopie sämtlicher Dateien auf dem Gerät. Von da an dürfen Sie "den Stecker ziehen" oder in den Flugmodus schalten: Der Generator arbeitet unbeirrt weiter. Wir halten das für das stärkste Argument überhaupt, denn was auch ohne Netz funktioniert, kann nichts "nach Hause funken". Ein Test dauert zehn Sekunden und ist aussagekräftiger als jedes Versprechen.
Wer will, legt sich die Seite obendrein wie eine App auf den Startbildschirm oder den Desktop. Unter Chrome und Edge finden Sie den Eintrag im Menü („App installieren“ bzw. „Zum Startbildschirm hinzufügen“), auf dem iPhone führt der Weg über die Teilen-Funktion in Safari. Dahinter steckt keine echte Anwendung aus einem Store, sondern genau diese Seite – nur eben mit eigenem Symbol und jederzeit griffbereit.
Wie kann geprüft werden, wenn nichts übertragen wird?
Weil die nötigen Kenntnisse gar keinen Server brauchen – der Check bringt sie mit. Er bedient sich derselben Werkzeuge wie ein Knack-Programm, nur eben zu Ihren Gunsten. Direkt auf Ihrem Gerät durchforstet er die Eingabe nach Ranglisten-Klassikern, nach Bausteinen aus dem Wörterbuch, nach Fingerläufen über die Tastatur („qwertz“), aufsteigenden Folgen, Wiederholungen und Jahreszahlen. Auch beliebte Verschleierungen durchschaut er, etwa die 3 als Ersatz fürs e. Was nach all diesen Abzügen übrig bleibt, zählt als echter Zufall – und genau das ergibt die Bit-Angabe.
Eines kann er dafür bewusst nicht: den Abgleich mit Datenbanken gestohlener Passwörter. Dazu müsste Ihre Eingabe (oder zumindest ein Stück ihrer Prüfsumme) das Gerät verlassen, und damit wäre das Grundversprechen dieser Seite hinfällig. Unser Rat gilt ohnehin generell: Tippen Sie ein echtes Passwort nirgendwo „nur mal zum Testen“ ein, wo etwas gesendet wird. Und sollte der Check hier Schwächen finden – der Knopf für ein neues Passwort ist ja nicht weit.
Ist es nicht fahrlässig, ein echtes Passwort einzutippen?
Die Skepsis ehrt Sie, denn die Grundregel lautet ja: Auf fremden Seiten gibt man Passwörter nicht ein. Wir halten diese Regel für richtig und haben den Check deshalb so gebaut, dass er ausschließlich in Ihrem Browser rechnet. Die Eingabe wird weder verschickt noch gespeichert, und sie wandert auch in keine andere Funktion dieser Seite. Nicht in den QR-Code, nicht in die Buchstabier-Ansicht, nicht ins Notfallblatt und nicht in den Datei-Export. Sie bleibt in ihrem Feld und verschwindet mit dem Tab.
Trotzdem sollten Sie uns nicht einfach vertrauen, sondern nachsehen! Schalten Sie das Gerät vorher offline, dann ist jede Übertragung technisch ausgeschlossen – das ist der eleganteste Test. Wem selbst das zu heikel ist, der prüft eine leicht abgewandelte Fassung seines Passworts, bspw. mit zwei vertauschten Zeichen. Am erkannten Muster ändert das praktisch nichts, an Ihrem Bauchgefühl womöglich schon.
Transparenz: was hier passiert – und was nicht
- Gerechnet wird bei Ihnen. Erzeugung, Check, QR-Code, Buchstabier-Ansicht, Notfallblatt und Datei-Export – all das erledigt Ihr Browser. Einen Server, der Ihr Passwort zu Gesicht bekommen könnte, gibt es in dieser Konstruktion schlicht nicht.
- Wir sammeln nichts über Sie. Keine Drittanbieter-Werbung, kein Google Analytics und auch sonst kein Dienst, der Ihr Verhalten über das Netz hinweg verfolgt. Gezählt werden die Seitenaufrufe von einem selbst entwickelten Zähler auf eigener Technik, standardmäßig komplett ohne Cookies. Solche setzt er nur, wenn Sie ausdrücklich zustimmen – alles Weitere steht in der Datenschutzerklärung.
- Nichts wird nachgeladen. Schriftart, QR-Erzeuger und sämtliche Skripte liegen direkt bei der Seite. Fremde Anbieter bekommen daher nicht einmal Ihre IP-Adresse zu sehen. Die einzigen Ausnahmen sind Consent-Dialog und Besucherzähler, und die laufen auf unseren eigenen Servern (stats1.de bzw. stats2.de).
- Jeder darf nachsehen. Der komplette Quelltext liegt offen und unverschleiert – ein Rechtsklick und „Seitenquelltext anzeigen“ genügen. Wer die Sprache liest, kann jede unserer Behauptungen selbst kontrollieren.
- Nichts Selbstgestricktes. Als Zufallsquelle dient die Web Crypto API, die Auswahl der Zeichen erfolgt gleichverteilt und ohne Modulo-Bias. Genau so, wie es Fachleute für Kryptographie empfehlen.
- Der Beweis liegt bei Ihnen. Ziehen Sie nach dem ersten Aufruf den Stecker: Die Passwort-Erzeugung läuft weiter. Was ohne Internetverbindung funktioniert, kann nun einmal nichts verschicken – überzeugender geht es kaum.